Reconnaitre un courriel frauduleux : le guide pratique pour ne plus se faire piéger
Vous recevez un courriel de votre banque. Il vous demande de confirmer vos informations de connexion immédiatement, sous peine de voir votre compte bloqué dans les 24 heures. Le logo est parfait, la mise en page est identique à celle que vous recevez normalement, et l’adresse semble correcte au premier coup d’oeil.
Cliquez-vous sur le lien?
Si vous hésitez, ce guide est fait pour vous. Si vous pensez que vous ne vous feriez jamais avoir, ce guide est encore plus fait pour vous. Le phishing (ou hameçonnage) représente 80 % de toutes les attaques par courriel dans le monde, et Microsoft a détecté à lui seul 8,3 milliards de menaces par courriel au premier trimestre 2026. Au Canada, le Centre antifraude a reçu plus de 112 000 signalements de fraude en 2025, représentant plus de 704 millions de dollars de pertes.
La bonne nouvelle : reconnaitre un courriel frauduleux s’apprend. Il suffit de savoir exactement quoi regarder et dans quel ordre. Chez TechAuPoint à Longueuil, nos techniciens certifiés A+ et CISCO vous donnent leur méthode complète.
Qu’est-ce que le phishing exactement?
Le courriel hameçonnage (ou phishing) est une technique où un fraudeur se fait passer pour une organisation de confiance (votre banque, Revenu Québec, Postes Canada, Netflix, Microsoft) pour vous inciter à révéler des informations personnelles ou à cliquer sur un lien malveillant.
L’objectif est toujours le même : voler vos identifiants, vos informations bancaires ou installer un virus sur votre ordinateur. Ce qui a changé de nos jours, c’est la sophistication. Grâce à l’intelligence artificielle, les courriels frauduleux sont désormais rédigés sans fautes d’orthographe, avec une mise en page parfaite, et personnalisés avec votre prénom.
Le phishing Québec est particulièrement actif, car les fraudeurs exploitent nos particularités locales : Desjardins, Revenu Québec, Bell, Vidéotron, et la Société de l’assurance automobile du Québec sont régulièrement usurpés.
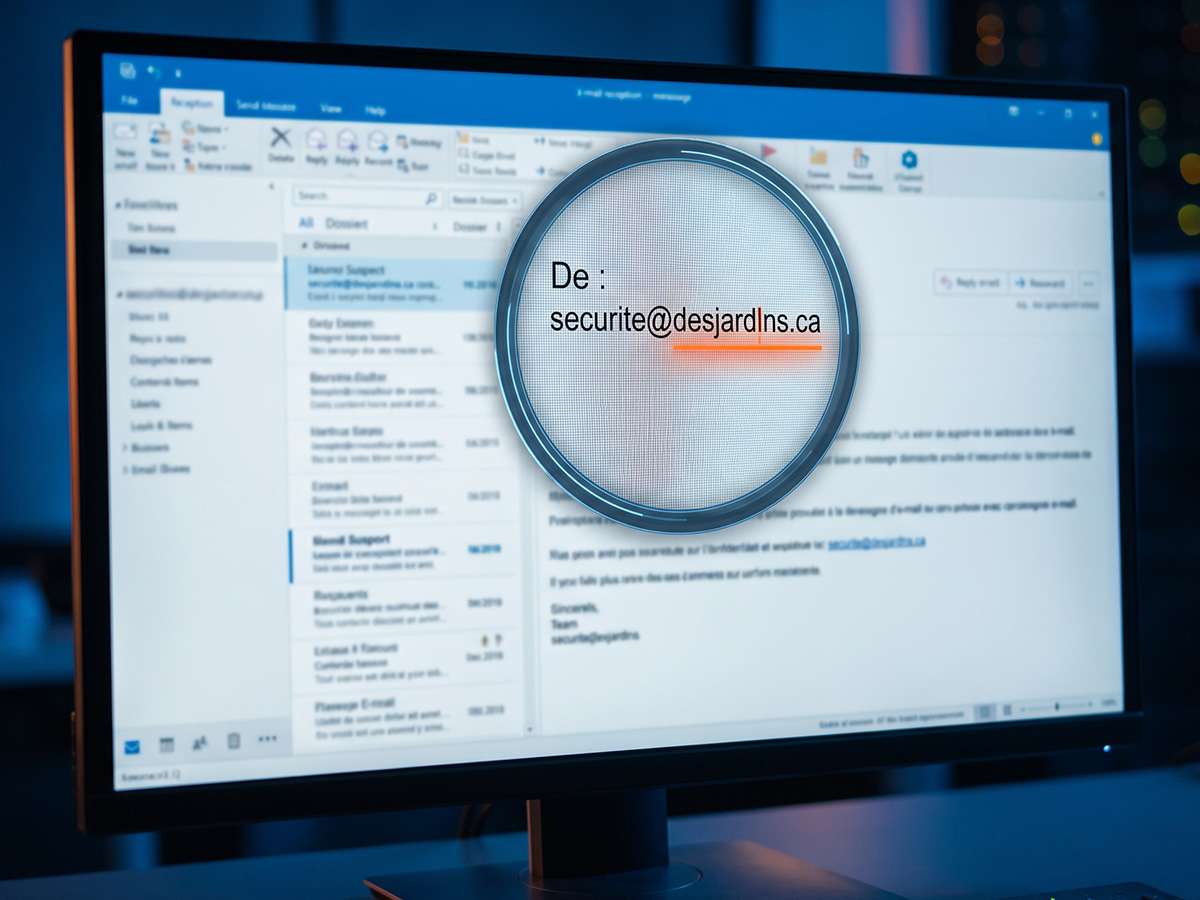
Étape 1 : Vérifiez l’adresse de l’expéditeur (pas juste le nom affiché)
C’est le premier réflexe à développer et le plus efficace. La plupart des gens voient le nom affiché de l’expéditeur et s’arrêtent là. Les fraudeurs le savent et affichent un nom parfaitement crédible comme « Service client Desjardins » ou « Équipe de sécurité Microsoft ».
Ce qu’il faut regarder, c’est l’adresse courriel complète entre les chevrons. Voici comment la trouver selon votre client courriel :
- Gmail : Cliquez sur la petite flèche à côté du nom de l’expéditeur dans la ligne « De : »
- Outlook : Survolez le nom de l’expéditeur avec votre souris
- iPhone/iPad/Android : Appuyez sur le nom de l’expéditeur pour le développer
Ce que vous devez examiner concrètement
Exemple légitime :
service@desjardins.com
Exemples frauduleux typiques :
-
service@desjardins-securite.com(domaine inventé) -
desjardins@gmail.com(une vraie banque n’utilise jamais Gmail) -
noreply@desj4rdins.com(le « a » remplacé par un « 4 ») -
securite.desjardins@outlook.fr(extension .fr au lieu de .com, et Outlook personnel)
La règle est simple : si le domaine après le @ n’est pas exactement celui de l’organisation (et seulement celui-là), c’est un faux courriel banque ou frauduleux, sans exception.
Étape 2 : Analysez le lien AVANT de cliquer
Un lien suspect dans un courriel peut mener vers un site frauduleux identique au vrai. Avant de cliquer sur n’importe quel lien dans un courriel, prenez 5 secondes pour faire ce geste simple.
Sur ordinateur : Survolez le lien avec votre souris sans cliquer. L’adresse réelle apparaît dans le coin inférieur gauche de votre navigateur ou dans une petite bulle.
Sur mobile : Appuyez longuement sur le lien (sans relâcher) pendant 2 secondes. Une fenêtre apparaît avec l’adresse réelle.
Ce qu’il faut examiner dans l’URL
Imaginez que vous recevez un courriel « de Postes Canada » avec un lien. Comparez :
Légitime :
https://www.canadapost-postescanada.ca/livraison
Frauduleux :
-
https://canadapost-livraison.com/suivi(domaine différent) -
https://canadapost.ca.suivi-colis.net(le vrai domaine est en sous-domaine d’un faux) -
https://bit.ly/xyz123(lien raccourci qui cache la vraie destination) -
https://canadapost-postescanada.ca.verification.com(le vrai domaine apparaît mais suivi d’un autre)
La seule façon d’être certain : le nom de domaine juste avant le premier slash doit être exactement celui de l’organisation.
Étape 3 : Repérez les 7 signaux d’alarme dans le contenu
Au-delà de l’adresse et du lien, voici les 7 signaux qui trahissent presque toujours un courriel hameçonnage, même quand tout le reste semble parfait.
Signal 1 : L’urgence et la menace
« Votre compte sera suspendu dans 24 heures », « Action requise immédiatement », « Votre remboursement expire ce soir ». Cette pression artificielle est le signal le plus universel. Les vraies organisations ne vous forcent jamais à agir dans la panique.
Signal 2 : On vous demande vos informations directement
Aucune banque, aucun gouvernement, aucun service légitime ne vous demandera jamais votre mot de passe, votre NIP, votre numéro d’assurance sociale ou votre code de vérification à 6 chiffres par courriel. Jamais.
Signal 3 : Un remboursement ou un gain inattendu
« Vous avez droit à un remboursement de 187,43 $ de Revenu Canada », « Vous avez été sélectionné pour recevoir un prix ». Si vous n’attendiez pas ce remboursement, méfiez-vous sérieusement.
Signal 4 : La pièce jointe non sollicitée
Un fichier
.zip
,
.exe
,
.pdf
ou même un document Word ou Excel joint à un courriel que vous n’attendiez pas. Une seule règle : n’ouvrez jamais une pièce jointe non sollicitée, même si le courriel semble provenir de quelqu’un que vous connaissez.
Signal 5 : La salutation générique
« Cher client », « Bonjour utilisateur », « Madame, Monsieur » alors que votre banque et tous les services où vous avez un compte connaissent votre prénom et l’utilisent normalement.
Signal 6 : Le courriel en anglais d’un service québécois
Si Desjardins, Revenu Québec ou votre assureur vous écrit soudainement en anglais alors que votre langue de correspondance est le français (ou vice-versa), méfiance.
Signal 7 : Le lien et le texte ne correspondent pas
Le texte du lien indique
www.desjardins.com
mais quand vous survolez, l’adresse réelle est complètement différente. C’est une technique courante de manipulation visuelle.
Les organisations les plus usurpées au Québec
Pour protéger ses informations personnelles en ligne, il faut savoir qui les fraudeurs imitent le plus souvent. Voici les organisations les plus régulièrement usurpées dans les campagnes de phishing Québec :
Services financiers : Desjardins, RBC, TD, BMO, Banque Nationale, PayPal, Interac
Gouvernements : Revenu Canada, Revenu Québec, Service Canada, SAAQ, Emploi-Québec
Livraison : Postes Canada, UPS, FedEx, Purolator (surtout en période des Fêtes)
Technologie : Microsoft, Apple, Google, Netflix, Amazon, Bell, Vidéotron
La règle d’or : Si vous avez un doute, n’utilisez jamais le lien dans le courriel. Ouvrez un nouvel onglet dans votre navigateur et tapez vous-même l’adresse officielle du service.
Que faire si vous pensez avoir reçu un faux courriel?
Si vous soupçonnez un courriel d’être frauduleux, voici la marche à suivre :
- Ne cliquez sur rien dans le courriel, ni sur les liens ni sur les images
- Ne répondez pas au courriel, même pour dire que vous savez que c’est une arnaque
- Signalez-le en le transférant à
signalement@crtc.gc.ca(courriel spam) ou directement à l’organisation imitée - Supprimez-le définitivement de votre boîte de réception et de votre corbeille
Que faire si vous avez déjà cliqué?
Si vous avez cliqué sur un lien suspect ou entré des informations sur un faux site, agissez rapidement :
- Changez immédiatement vos mots de passe sur le vrai site de l’organisation (ouvrez-le vous-même dans votre navigateur)
- Contactez votre banque si vous avez entré des informations financières
- Activez la vérification en deux étapes sur tous vos comptes critiques
- Faites vérifier votre ordinateur si vous avez ouvert une pièce jointe
Notre service de diagnostic informatique à partir de 29 $ permet de confirmer en moins de 24 heures si un fichier ouvert a installé quelque chose sur votre système. Si un virus a été installé, notre service de nettoyage de virus à 49 $ s’en occupe complètement. Et si vous préférez qu’un technicien vérifie votre situation sans vous déplacer, notre support à distance à 29 $ est disponible rapidement.
La ressource officielle pour signaler
Le gouvernement du Canada maintient le site Protégez-vous.ca ainsi que le Centre antifraude du Canada (1-888-495-8501 ou antifraudcentre-centreantifraude.ca) pour recevoir les signalements et aider les victimes. Chaque signalement aide les autorités à tracer les réseaux criminels actifs.
La Sûreté du Québec publie également un guide contre les cyberattaques régulièrement mis à jour, particulièrement utile pour les résidents du Québec.
Votre vérification en 30 secondes avant chaque clic
La prochaine fois que vous recevez un courriel qui vous demande d’agir, posez-vous ces 4 questions dans l’ordre :
- L’adresse courriel complète correspond-elle exactement au domaine officiel?
- L’URL réelle du lien (survolez avant de cliquer) mène-t-elle au bon domaine?
- Y a-t-il urgence artificielle ou demande d’informations sensibles?
- Attendais-je vraiment ce courriel de cette organisation?
Si une seule réponse est douteuse, ne cliquez pas. Allez directement sur le site officiel par vous-même.
Un courriel vous semble suspect et vous voulez une deuxième opinion? Nos techniciens certifiés A+ et CISCO sont disponibles en magasin au 4172 Grande Allée à Longueuil, à domicile ou à distance. Contactez TechAuPoint pour une vérification rapide et sans stress.
FAQ : Vos questions sur les courriels frauduleux
Comment reconnaitre un courriel frauduleux quand tout semble parfait?
Même les courriels frauduleux les plus sophistiqués trahissent toujours quelque chose au niveau du domaine de l’expéditeur ou de l’URL réelle du lien. Survolez toujours le lien avant de cliquer pour voir la vraie adresse de destination. Si le domaine ne correspond pas exactement à celui de l’organisation, c’est une tentative de phishing.
Est-ce que les appareils Apple sont protégés contre le phishing?
Non. Le phishing cible l’humain, pas l’appareil. Que vous soyez sur iPhone, iPad, Mac, Android ou PC Windows, vous pouvez cliquer sur un lien frauduleux et entrer vos informations sur un faux site. La vigilance humaine reste la seule vraie défense contre le courriel hameçonnage.
J’ai ouvert la pièce jointe d’un courriel suspect sur mon PC. Que faire?
Déconnectez immédiatement votre ordinateur d’Internet (Wi-Fi off ou câble débranché) pour limiter les dommages potentiels, puis apportez-le chez TechAuPoint pour un diagnostic à partir de 29 $. Nous vérifions si un logiciel malveillant a été installé et le supprimons complètement si c’est le cas.
Les filtres anti-spam de Gmail ou Outlook suffisent-ils?
Ils bloquent une grande partie des courriels frauduleux évidents, mais les campagnes sophistiquées passent régulièrement à travers. Les filtres sont un filet, pas un mur. Ils réduisent le volume, mais ne remplacent pas votre vigilance personnelle pour les courriels qui arrivent quand même dans votre boîte.
Peut-on se faire pirater juste en ouvrant un courriel, sans cliquer?
Dans la très grande majorité des cas, non. Le simple fait d’ouvrir un courriel en mode texte est sûr. Le danger réside dans le clic sur les liens et l’ouverture de pièces jointes. Cependant, certains clients courriel qui affichent automatiquement les images peuvent exposer votre adresse IP. Pour les courriels inconnus, désactivez l’affichage automatique des images dans vos paramètres.